PHP 7.4.33の脆弱性は大丈夫?サポート終了と修正状況の確認方法
情報確認日:2026年10月30日
WordPressの管理画面やサーバーの設定画面に「PHP 7.4.33」と表示され、「脆弱性があるのでは」「すぐ更新しないと危険なのでは」と心配になっていませんか。
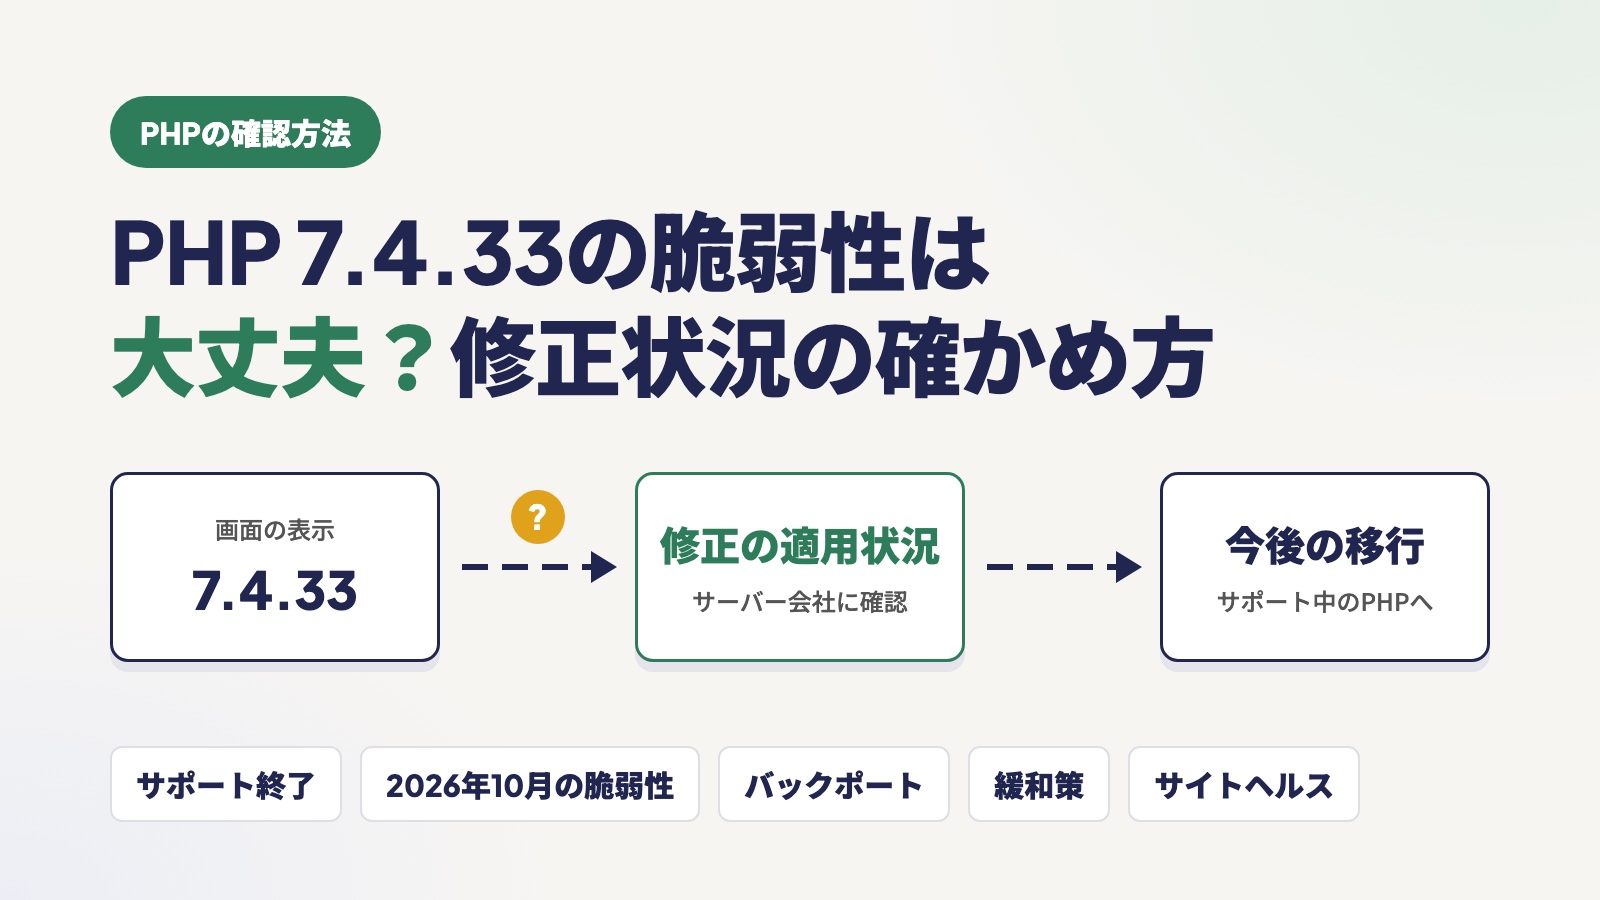
PHP 7.4は公式サポートが終了しているため、今後の更新・移行を検討すべき状態です。ただし、「7.4.33と表示されている=今回の脆弱性が未修正」とは限りません。
サーバー会社などが、表示上のバージョンを変えずに修正を取り込んでいる場合があるためです。この記事では、公式サポートの終了と個別の脆弱性への対応を分け、サイト担当者が確認する順番を説明します。
利用環境が分からない場合は、すぐウェブのPHP脆弱性・サイト最新化サポートへご相談ください。サイトURLやサーバー会社から届いた案内など、分かる範囲の情報から相談できます。
PHP 7.4.33はどのようなバージョン?
PHPは、WordPressなどの処理をサーバー上で実行するためのプログラミング言語です。WordPress本体とは別のソフトウェアなので、WordPressを最新版にしただけで、PHPまで更新されるとは限りません。
PHP 7.4.33は、2022年11月3日に公開されたPHP 7.4系の最終リリースです。当時のセキュリティ上の問題を修正するために公開されました。
一方、PHP 7.4系の公式サポート終了日は2022年11月28日です。「7.4系の中で最後の版」であることと、「現在も通常のサポートを受けられる版」であることは異なります。PHP公式の終了済みバージョン一覧でも、7.4はサポート終了済みとされています。
7.4.33へ更新した当時の対策が、その後に見つかった問題にもすべて有効とは限りません。現在の修正状況と、今後どのPHPへ移行するかを確認する必要があります。
「PHP 7.4.33の脆弱性」を調べるときに分けたい3つのこと
1.7.4.33で修正された脆弱性
PHP 7.4.33の公式告知には、画像処理のimageloadfont()に関する境界外読み取りと、hash_update()に関するバッファオーバーフローの修正が記載されています。
検索結果で「7.4.33より前が対象」と説明されている情報は、7.4.33で修正された過去の問題について述べている可能性があります。それだけを読んで「7.4.33なら現在も問題ない」と判断しないことが大切です。
2.公式サポートが終了していること
公式サポート終了後は、その系列に対する通常の更新をPHP開発元から継続して受けられません。
ただし、OSの提供元やサーバー会社などによる延長サポート・独自対応がある場合は、その対象や期間、修正範囲も確認します。「PHP公式のサポート」と「契約先が提供する対応」は分けて考えましょう。
3.個別の修正が実際に適用されているか
新しい版の修正を古い版へ取り込む方法を「バックポート」と呼びます。この場合、画面に「7.4.33」と表示されたままでも、特定の修正が入っていることがあります。
反対に、サーバー会社が「対応済み」と発表していても、自分の契約プランが対象か、切り替え操作が必要かは別途確認が必要です。
表示番号だけで「未修正」「すべて安全」のどちらも断定できません。
2026年10月の重大な脆弱性では、PHP 7.4はどうなった?
2026年10月21日、PHPに関する重大な脆弱性2件、CVE-2026-109618とCVE-2026-109619への修正が公表されました。
PHP公式の告知は、サポート対象系列向けの修正版として8.2.35、8.3.36、8.4.27、8.5.12を案内しています。また、今回の深刻さを踏まえ、PHP 7.4・8.0・8.1にも最小限のソースコードのバックポートを提供したと説明しています。
これは、PHP 7.4の通常サポートが再開したという意味ではありません。一般的なレンタルサーバー利用者は、自分でPHPのソースコードへ修正を加えるのではなく、契約先の案内と適用状況を確認してください。
例えば、使えるねっとの公式告知では、対象環境で修正済みの「PHP 7.4.33」を選択できる旨を案内する一方、一部の旧環境では緩和策を適用したと区別しています。他社や別プランにも同じ対応が当てはまるわけではありません。
なお、PHP公式は設定による緩和策について、更新の代わりとなる完全な対策ではないと説明しています。設定を変更しただけで「対策完了」とせず、提供元の修正版や対応方針を確認しましょう。
自社サイトで確認することは3つ
1.サイトが使っているPHPを確認する
WordPressでは、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」からPHPのバージョンを確認できます。
確認できない場合は、サーバーの管理画面や契約先の案内を調べます。複数のサイトを運用している場合は、サイトごとに設定が異なることもあるため、対象URLとセットで控えてください。
2.サーバー会社の公式告知を確認する
次の項目を確認します。
- 自分の契約サービス・プランが対応対象か
- 修正適用済みなのか、緩和策のみなのか
- 利用者側でPHPの切り替えなどが必要か
- 今後の提供終了日や切り替え期限があるか
判断できない場合は、「このURLで使用しているPHP 7.4.33に、対象の脆弱性の修正は適用済みですか。利用者側の操作は必要ですか」と問い合わせると、確認事項を伝えやすくなります。
3.今回の対策と今後の移行を分ける
今回の修正が適用済みであっても、古いPHPを無期限に使えるとは限りません。契約先のサポート期間、WordPressやテーマ・プラグインの対応状況を踏まえて移行を計画します。
移行先は、作業時点のPHP公式サポート状況と、利用サーバーの提供状況を確認して選びましょう。
WordPressを壊さずPHPを更新するための進め方
本番サイトのPHP設定をいきなり切り替えると、古いテーマやプラグインが動かなくなることがあります。次の順番で進めます。
- ファイルとデータベースをバックアップする
保存先に加え、復元方法も確認します。バックアップは障害時に戻すための備えであり、脆弱性がないことや、感染していないことの証明ではありません。 - 互換性を調べ、テスト環境で確認する
WordPress本体・テーマ・プラグイン・独自機能が更新先に対応しているか確認します。必要な更新をテスト環境で行い、表示や主要機能を確かめます。 - 本番の切り替えと復元の手順を決める
作業時間や影響範囲、問題が起きた場合の戻し方を整理してから本番へ反映します。PHPの番号を元に戻すだけで復旧できるとは限りません。 - 切り替え後にフォームまで確認する
トップページだけでなく、下層ページ、管理画面、問い合わせフォームの送信・通知メールの受信を確認します。予約や決済機能がある場合も確認対象です。
詳しい準備は、「PHPの更新が必要です」と表示されたときの対処をご覧ください。
よくある質問
Q. PHP 7.4.33と表示されていたら、感染しているのでしょうか?
A. その表示だけでは感染の有無は分かりません。PHPの修正適用状況と、サイトの改ざん・感染の有無は別の確認事項です。不審な表示や転送などがある場合は、その症状も伝えて調査を相談してください。
Q. WordPressを更新すれば、PHPの脆弱性も直りますか?
A. WordPress本体の更新だけでは、サーバー側のPHPへ修正が入ったかは確認できません。サイトが使っているPHPと、サーバー会社の対応状況を別に調べます。
Q. サーバー会社が対応済みなら、PHPの移行は不要ですか?
A. 今回の問題への対応と、将来のサポート終了・互換性を見据えた移行は別です。適用済みの修正範囲と、今後の提供期限を確認して判断します。
Q. 管理画面に入れず、バージョンも分かりません
A. 分からない情報を無理に調べたり、設定を変更したりする必要はありません。サイトURL、契約先、届いたメールなど、分かる情報を整理して相談しましょう。パスワードは通常の問い合わせ本文へ記載しないでください。
PHP 7.4.33は「番号」と「修正状況」を分けて確認しましょう
PHP 7.4.33は公式サポート終了済みですが、個別の脆弱性への修正が適用されているかは、表示番号だけでは判断できません。
まずは利用環境とサーバー会社の対応を確認し、必要な修正と今後の移行を分けて進めることが大切です。
すぐウェブでは、PHPの利用環境や修正適用状況を確認し、必要な対応をご案内しています。対応が必要な場合の作業内容・費用は事前に確認します。
「自社サイトに対応が必要か分からない」という段階でも、下のボタンからお問い合わせください。
参考にした公式情報
※情報確認日:2026年10月30日。修正の適用範囲や利用者側で必要な操作は、契約サービス・プランによって異なります。最新の公式案内をご確認ください。